 Nº 305 • OUT 26
 Nº 304 • SET 26
 Nº 303 • AGO 26
 Nº 302 • JUN 26
Acesso direto aos capítulos
Gestão de Riscos
QUANDO A VERDADE CHEGA DEGRADADA AO MERCADO por Gianfranco Muncinelli
A integridade da informação é o elo entre risco cibernético, risco institucional e reputação
Em agosto de 2026, uma análise do Project OSINT mostrou como uma notícia real pode mudar ao ser resumida, traduzida e republicada. O caso envolvia mortes por suicídio entre profissionais ligados ao Comando Cibernético dos Estados Unidos. Na versão que circulava, uma estimativa tornou-se número fechado e uma classificação estatística foi convertida em conexão causal. A história continuava reconhecível, com datas, nomes e números, mas já não dizia o que as fontes sustentavam.
A lição está no mecanismo de degradação. A desinformação contemporânea nem sempre é fabricação completa. Muitas vezes, nasce da retirada de uma ressalva ou da repetição de uma interpretação até que pareça evidência. Para o mercado de capitais, uma informação parcialmente verdadeira tende a vencer as primeiras barreiras de desconfiança e pode influenciar risco, preço e decisão antes que a companhia restabeleça os fatos.
A DIMENSÃO ESQUECIDA DO RISCO CIBERNÉTICO
Quando se fala em cibersegurança, o debate costuma se concentrar em vazamento de dados, ransomware e interrupção operacional. Entretanto, a segurança da informação sempre se apoiou em três propriedades: confidencialidade, integridade e disponibilidade. A agenda corporativa avançou na confidencialidade e na disponibilidade, mas ainda trata a integridade como um problema predominantemente técnico. No ambiente informacional, integridade significa preservar exatidão, completude, autenticidade, contexto e rastreabilidade.
Uma narrativa pode comprometer a integridade sem alterar registros da companhia. Basta que um vídeo seja editado, um porta-voz seja imitado ou uma estimativa preliminar perca o qualificativo. A IA generativa torna esse processo mais barato, rápido e escalável. O Fórum Econômico Mundial colocou desinformação e informação incorreta na segunda posição entre os riscos globais de curto prazo em 2026, enquanto a insegurança cibernética ocupou a sexta. Enxergá-las separadamente oculta a interação decisiva: o incidente fornece matéria-prima para a narrativa, e a narrativa amplia seu impacto.
Da informação ao risco institucional
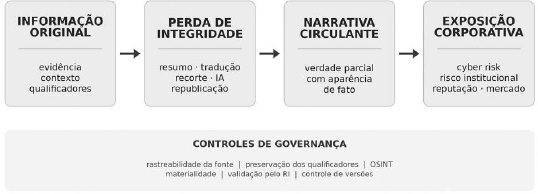
É nesse ponto que o cyber risk se transforma em risco institucional. O evento deixa de atingir apenas dados ou operações e passa a testar a capacidade da organização de estabelecer uma versão confiável dos fatos. A consequência reputacional não decorre somente do que aconteceu, mas também da demora, da contradição, do exagero ou da falsa certeza presentes na resposta.
MATERIALIDADE ANTES DA CERTEZA
Para Relações com Investidores, o desafio raramente consiste em distinguir verdade e mentira depois que a investigação terminou. A decisão difícil ocorre enquanto os fatos ainda mudam. A Resolução CVM 44 considera relevante a informação capaz de influenciar significativamente a cotação dos valores mobiliários ou a decisão de comprar, vender ou manter esses ativos, e exige divulgação clara, precisa e acessível. Nos Estados Unidos, as regras da SEC determinam que incidentes cibernéticos materiais sejam comunicados com seus aspectos relevantes de natureza, escopo, momento e impacto material ou razoavelmente provável. Em ambos os casos, a lógica central é a utilidade para a decisão do investidor.
Isso não significa preencher lacunas com especulação. Significa declarar, com disciplina, o que está confirmado, o que permanece preliminar, o que ainda não foi verificado e quando ocorrerá a próxima atualização. Qualificadores como “até”, “aproximadamente”, “preliminar” e “sob investigação” não são fraquezas estilísticas. São controles de integridade. Retirá-los pode transformar uma comunicação prudente em promessa, uma hipótese em causa e uma faixa de exposição em perda consumada.
Uma manifestação de voto da CVM publicada em julho de 2026, em processo envolvendo ex-diretores do IRB Brasil RE, ilustra a importância dessa precisão. O caso continha acusações de divulgação seletiva e de informação falsa. Houve absolvição por questões probatórias e de enquadramento, mas o documento retomou o dever de divulgar informações verdadeiras, completas, consistentes e que não induzam o investidor a erro. A distinção é valiosa: o desfecho jurídico não equivale a uma avaliação positiva da governança da comunicação. A confiança pode ser destruída mesmo sem infração nos termos imputados.
RI COMO CONTROLE INSTITUCIONAL
A área de RI não deve ingressar na resposta apenas quando a equipe técnica conclui o diagnóstico. Ela precisa integrar a estrutura de resposta a incidentes ao lado de cibersegurança, riscos, jurídico, compliance e comunicação. O NIST Cybersecurity Framework 2.0 reforçou essa orientação ao acrescentar a função Govern e ao tratar a cibersegurança como fonte de risco empresarial a ser considerada pela alta liderança juntamente com riscos financeiros e reputacionais.
Essa integração exige protocolo de verificação. Antes de divulgar ou contestar uma afirmação, a companhia deve identificar a fonte, preservar qualificadores, separar evidência de inferência, registrar a versão aprovada e definir a alçada. Cada posicionamento deveria esclarecer o evento conhecido, o alcance confirmado, os efeitos observados, as incertezas, as medidas adotadas e a próxima atualização. Novos fatos devem atualizar a posição sem apagar a trilha anterior.
A inteligência de fontes abertas, ou OSINT, pode funcionar como controle corporativo. Seu papel não é investigar pessoas, mas monitorar narrativas, rastrear afirmações e identificar perdas de precisão. Tempo entre rumor e detecção, velocidade de propagação, alcance, divergência da fonte e tempo até uma posição autorizada transformam um problema difuso de imagem em exposição gerenciável.
Também é necessário testar o arranjo. Exercícios de crise deveriam incluir inserções narrativas: áudio falso atribuído ao presidente, estimativa preliminar publicada como definitiva, perfil fraudulento de RI ou notícia correta com conclusão causal não sustentada. O teste revela se a companhia preserva velocidade, precisão, coordenação e materialidade quando o mercado está aberto.
REPUTAÇÃO É CONSEQUÊNCIA, NÃO EXPLICAÇÃO
O rótulo “risco de imagem” é frequentemente usado como explicação genérica para qualquer dano de confiança. Uma formulação mais útil separa o evento, a vulnerabilidade e a consequência. O evento pode ser um incidente cibernético ou uma informação degradada. A vulnerabilidade pode estar na governança fragmentada, na ausência de fonte oficial, na lentidão decisória ou na inconsistência entre porta-vozes. A consequência aparece na perda de credibilidade, na reação regulatória, no custo de capital, no comportamento de clientes e na avaliação do mercado.
A fronteira emergente da cibersegurança, portanto, não é apenas proteger servidores. É proteger a cadeia de evidências que liga o fato àquilo que o mercado recebe. Em um ambiente no qual sistemas automatizados resumem, traduzem e republicam conteúdos em escala, a fonte é evidência, o qualificativo é controle e a transparência sobre a incerteza é governança.
Para conselhos, executivos e profissionais de RI, a pergunta decisiva já não é apenas se a companhia foi atacada. É se ela consegue defender, linha por linha, a versão que apresentou ao mercado. Quando essa resposta é negativa, a organização já está exposta, ainda que todos os sistemas permaneçam disponíveis. Confiança digital nasce da capacidade institucional de comunicar sem correr à frente das evidências e sem chegar depois da narrativa.
Gianfranco Muncinelli
é executivo, professor e autor. Atua em governança, gestão de riscos, cibersegurança e privacidade.
gianfranco@muncinelli.com.br
Continua...